
В ерата на изкуствения интелект заплахите не могат нито да се видят, нито да се пипнат. Те са невидими и това ги прави особено опасни, криещи огромни рискове за организациите. Обикновено нито ръководителите, нито служителите осъзнават, че опасността е проникнала в устройствата и мрежите на компанията и дебне, скрита в сенките.
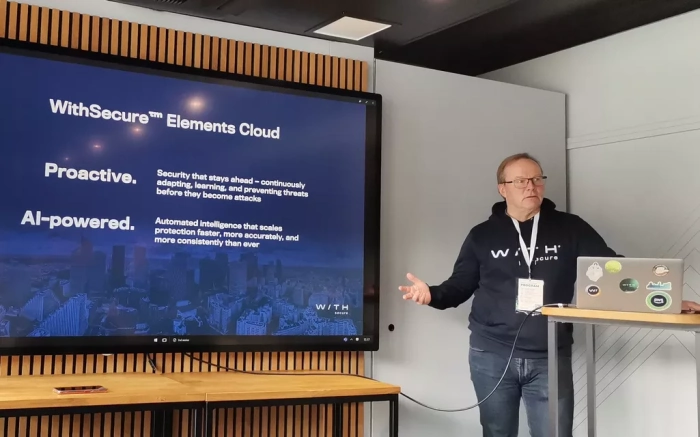
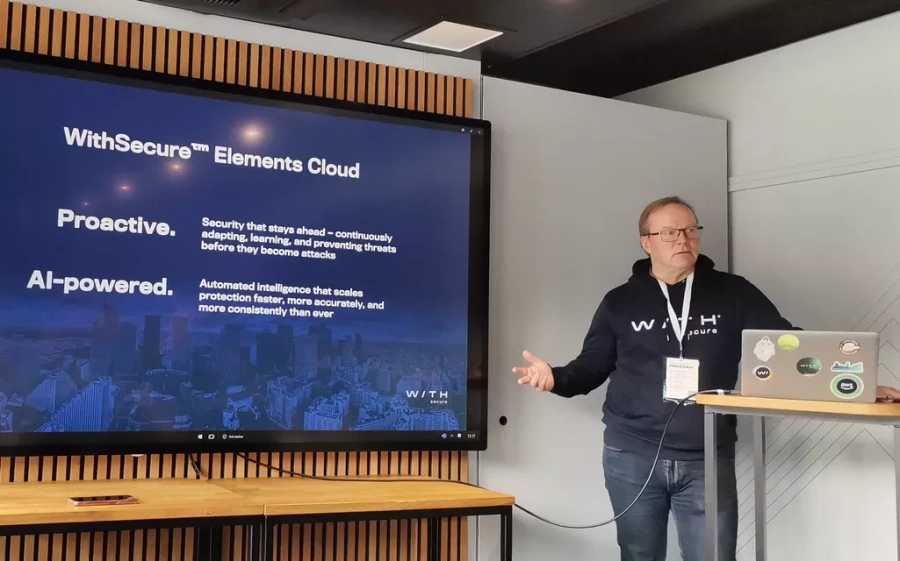
Така нареченият „сенчест AI” (Shadow AI) е напълно реална заплаха за организациите, предупредиха експерти по киберсигурност по време на семинар в София Тех Парк, организиран от дистрибутора с добавена стойност Инфодизайн в партньорство с компаниите WithSecure, Innotecq и Brandefense, които предложиха и конкретни решения за справяне с проблемите от използване на AI и осигуряване на защита срещу вътрешни и външни заплахи.
Изкуственият интелект като заплаха за сигурността
Днес 78% от работещите с изкуствен интелект използват собствени AI инструменти, според проучване на IBM, проведено сред 600 организации, претърпели пробив в периода март 2024 г. – февруари 2025 г. Оказва се, че 63% от организациите не разполагат с политики за управление на работата с изкуствен интелект или все още я разработват. 20% от анкетираните съобщават за пробив, свързан с Shadow AI. Данните сочат, че средната цена на пробив при високи нива на Shadow AI е с над 670 000 долара по-голяма спрямо ниските или нулеви нива.
Shadow AI вече е напълно реална заплаха, защото мнозина служители ползват нерегламентирани инструменти на изкуствения интелект и така подлагат на сериозен кибер-риск дейността на организацията си, заяви Мариета Филипова, магистър по киберсигурност и цифрова криминалистика. В резултат на това, критично важни данни изтичат в незнайна посока, като всичко става много лесно – понякога само едно действие Copy&Paste е достатъчно. Даден служител копира текст, прикача файл или въвежда въпрос в прозорчето на ChatGPT и данните отиват към външен доставчик за обработка, извън организацията.
По този начин възниква риск от загуба на поверителност, докато видимостта и контролът силно се ограничават. Вътрешнофирмена документация, лични данни на служители или клиенти, финансови и счетоводни данни, техническа информация и проекти и работни материали, които са обект на интелектуална собственост – всичко това може да се окаже лесно достъпно за външни лица, често недобронамерени.
„Традиционните контроли остават все така важни, но изкуственият интелект изисква мерки за допълнителна видимост и управление”, посочи Филипова. Тези мерки трябва да включват откриване и мониторинг на използваните AI услуги, защита на чувствителната информация, контрол на AI чрез одобрени услуги, политики, права и проследимост на дейностите с Copilot, ChatGPT Enterprise, наред с други.
В момента у нас няма законови регулации в тази сфера, макар че европейският акт за изкуствения интелект осигурява основната нормативна рамка. Той е приложим като регламент за България, но все още не е транспониран. За ефективен контрол и прилагането му е необходима национална законова уредба, подчерта Филипова.
Експерти от финландската компания WithSecure също цитираха данни от проучване на MIT Media Lab, според което почти 90% от служителите в компаниите използват собствени AI инструменти, неофициално и нерегламентирано. В резултат на това се получава нещо подобно на „ефект на айсберга” – на повърхността се вижда само малка част, а проблемите остават в невидимата част, където всъщност се крият реалните заплахи.
„AI сигурността започва с процеса по наблюдение, т.е. трябва да се види действителната картина, защото не може да се пазиш от нещо, което не виждаш. Днес сме стигнали до етап, на който AI агентите често имат повече права в сравнение с тези на създателите си. Затова ефективната защита трябва да е проактивна, а не да чакаме да се случи злонамерено събитие”, каза Теро Хуостила, лидер бизнес развитие в WithSecure.
Предотвратяване на изтичането на данни
Днес всички използват AI, компаниите разчитат на него, за да останат конкурентоспособни и ефективни в условията на ограничени бюджети. Но произтичат рискове от начина, по който AI става „по-умен”, защото той се обучава чрез предоставените му данни.
„Всичко, което въвеждате в системата, бива усвоено от нея и може да бъде предоставено на всеки друг потребител, който зададе съответния въпрос. Така възниква риск чувствителна информация да напусне организацията вследствие на използването на AI. Нашата цел е да предложим решение, което предотвратява изтичането на поверителни данни и гарантира, че използването на AI е едновременно сигурно и ефективно”, споделиха Руди Винен и Ян ван Гисел, управляващи партньори в белгийската компания за киберсигурност Innotecq.
Организациите използват все повече „агенти” (автономни AI системи), като броят им расте експоненциално. Голямото предизвикателство пред бизнеса е как да управлява тези агенти, когато те започнат да комуникират помежду си. Това се очертава като сериозен проблем в бъдеще, предупредиха киберспециалистите.
Най-големият риск, според експертите на Innotecq, идва от отворените AI системи, като например DeepSeek. Съществуват редица такива безплатни версии и услуги, които „поглъщат” цялата информация, а ние дори не знаем къде отива тя.
„Нямате представа къде попада тази информация и за какво може да послужи. За да предотвратите изтичането на данни, трябва да въведете контрол върху всички данни, които се изпращат навън – към външни системи или големи езикови модели (LLM). Следователно, преди данните да напуснат организацията, трябва да ги поставите под контрол и да ги защитите. По този начин можете да задържите чувствителната информация вътре в компанията. Това обаче не е 100% сигурно решение”, заявиха от Innotecq.
Най-често от организациите изтичат лични данни (PII), идентификационни данни за достъп до сървъри, национални идентификационни номера, имейл адреси, лична информация, договори, автобиографии (CV-та), ценоразписи, финансова информация, данни за клиенти и конкуренти и др. Затова, на първо място, е необходимо да бъдат обучени служителите.
„Можете да предприемете каквито и да е технически мерки, но ако екипът ви не знае какво се случва или какви проблеми възникват, това няма да помогне”, подчертаха експертите.
Второ, необходима е работа по управлението на изкуствения интелект (AI) – създаване на политика, която определя какво може да се използва и за какви цели. След това организациите трябва да преминат към осигуряване на защита: да внедрят инструменти, които наблюдават трафика и дават представа какво се използва, за да могат да ограничават, блокират или пренасочват определени действия.
И накрая – необходимо е създаване на безопасна среда за използване на AI. „Само блокирането не върши работа. Ако започнете да налагате забрани, хората просто ще преминат към личните си устройства или ще потърсят други начини за достъп. Инсталирайте инструменти, които осигуряват пълна видимост – ако не виждате какво се случва, няма как да го контролирате”, категорични са експертите от Innotecq.
„Ако трябва да обобщим с една дума, тя е Обучение и пак обучение, непрекъснато, защото е от жизненоважно значение и повишава осведомеността. Обучението и съзнателното използване на AI от страна на служителите са най-важни”, заключиха Винен и Гисел.
Рискът от личните устройства и външните заплахи
Според Гюней Сейхан от облачната платформа за киберсигурност Brandefense, особено важно е да не се позволява използване на лични устройства, донесени от вкъщи, в рамките на организационната инфраструктура.
„Никога не носете лични устройства на работа и не вършете служебни задачи чрез тях. По този начин вие излагате корпоративните си идентификационни данни на риск, предоставяйки ги на практика в ръцете на отделен служител. Смея да твърдя, че ако всички спазваха това правило, корпоративните инциденти щяха да намалеят с поне 50 процента”, каза Сейхан.
По неговите думи, повечето пробиви се дължат на конкретни уязвимости. Например, когато отидете в Starbucks или друго кафене и се свържете към тяхната безжична мрежа (използвайки съответния SSID), вече се намирате в мрежата на хакера, докато използвате корпоративния си компютър. Практиката „използвай собственото си устройство” (BYOD) може да доведе до кражба на всичките ви корпоративни данни – като ведомости за заплати или информация за общите приходи, които компанията генерира.
На второ място следва да се поставят ясни граници пред изкуствения интелект, подчерта Сейхан. И трето, според него – никога не разчитайте, че мерките за информационна сигурност и защитните механизми могат да ви осигурят абсолютна защита. Ресурсите, които се опитвате да защитите чрез мерки за информационна сигурност, се намират физически при вас – под вашия покрив. Можете просто да отидете до съответната машина и да я изключите, но никога няма да можете да неутрализирате човека – злонамерения субект, който използва името на вашата компания или вашето собствено име (чрез отдалечен сървър), за да разпространява негативна информация за вас, вашата фирма или организация.
„Затова е необходимо да внедрите и използвате външни мерки за защита срещу заплахи. Точно с това се занимаваме ние – осигуряваме защита срещу външни заплахи. Това означава да предпазите организацията си и себе си от злонамерени субекти, върху които нямате никакъв контрол”, поясни Сейхан.
Такава защита се постига чрез мониторинг. „Трябва да следите всички свои дигитални активи в целия интернет – в публично достъпната мрежа (surface web), в дълбоката мрежа (deep web) и в тъмната мрежа (dark web). Винаги се стремете да бъдете информирани как злонамерените субекти боравят с имената ви, вашите лични данни, идентификационни данни (credentials) или други ваши дигитални активи в киберпространството”, посъветва експертът на Brandefense.
„Ако не следите действията на външните заплахи, един ден те просто ще се появят на прага ви и тогава вече ще бъде фатално късно. И така, за да сте защитени отвътре, трябва да осъществявате мониторинг отвън. Необходимо е да обедините усилията за защита от вътрешни и външни заплахи. Ако съпоставите мащаба на риска, пред който е изправена една организация, ще разберете, че предприемането на превантивни мерки срещу вътрешни заплахи е само върхът на айсберга”, допълни Сейхан.
В съвременния свят отделът за разузнаване на киберзаплахи (Cyber Threat Intelligence) е ключовото звено за сигурност в една организация. Без такъв отдел, каквато и да е друга структура за сигурност се обезсмисля, подчерта той.
„Представете си следното: имате сграда, заключили сте вратата, а пред нея стои пазач, който оглежда обстановката. Но отвън нямате камери за видеонаблюдение, които да следят какво се случва по улиците в тъмното. Ако обаче разполагахте с такива камери, насочени навън към улицата, щяхте да видите как един и същи човек първо обира една кола, а след това – друга. Така бихте могли да направите обосновано предположение, че същият този човек ще се насочи и към вашата врата, за да се опита да я разбие. Това се нарича „проактивно разузнаване” (proactive intelligence). Именно с това трябва да се занимават отделите за разузнаване на киберзаплахи”, заключи Сейхан.