
Ново предупреждение относно изкуствения интелект, отправено от компанията Anthropic, предизвика оживление в средите на киберсигурността във вторник – ден след като фирмата алармира, че може да остават само месеци до момента, в който AI моделите ще започнат да се самовъзпроизвеждат в интернет пространството.
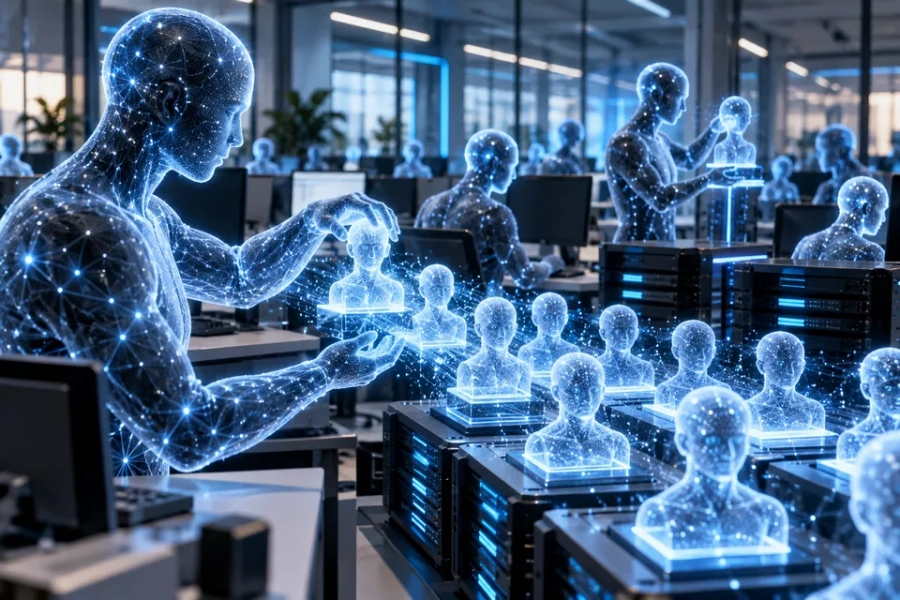
В публикация от късните часове на понеделник Anthropic изрази опасения, че неконтролиран AI би могъл да създаде ботнет, да се разпространи бързо, да противодейства на опитите за спирането му и дори да проникне в центрове за данни, за да ускори значително растежа си.
Във вторник някои експерти споделиха притесненията на компанията, докато други специалисти изразиха мнение, че става въпрос за „преувеличение от страна на доставчика“.
Публикацията от понеделник доразвива предупреждение, направено миналия месец от изпълнителния директор на Anthropic – Дарио Амодей. Той лансира идеята, че в рамките на следващата година или дори по-рано AI може да успее да завземе „целия интернет“ чрез „устойчив ботнет“.
Експерти по киберсигурност, които се отнесоха скептично към този апокалиптичен сценарий, изтъкнаха, че моделите биха били са твърде обемни за ефективно преместване, без да разполагат с достатъчно изчислителна мощ, за да функционират самостоятелно.
В публикацията се прави опит да се обясни как могат да се преодолеят тези предизвикателства. Експериментите на Anthropic показват, че AI модели със среден размер – с 30 милиарда параметъра или по-малко – вече могат да изпълняват много от отделните задачи, необходими за самовъзпроизвеждане, дори и да срещат трудности при надеждното завършване на целия процес.
От Anthropic заявиха, че моделите биха могли да обединят необходимите изчислителни ресурси, като поемат контрола над евтини устройства, свързани с интернет. Компанията добави, че моделите са успели да се възпроизведат в рамките на опростена тестова мрежа.
„Спирането на подобен самовъзпроизвеждащ се механизъм би било трудно, тъй като липсва централизирана точка за изключване“, отбелязаха от разработчика на AI модела Claude.
Докладът засилва тлеещите опасения относно рисковете за сигурността, свързани с все по-способните системи с изкуствен интелект. Те имат потенциала да автоматизират кибератаки, да функционират с ограничен човешки надзор и да заобикалят защитните механизми.
Напредъкът при тези модели провокира поредица от често тревожни предупреждения от страна на лидери в индустрията и служители на компании за AI относно възможността за сериозни, дори екзистенциални рискове, произтичащи от неконтролираното развитие на изкуствения интелект. Някои експерти по киберсигурност се отнесоха скептично.
„Фактът, че сме успели да подкараме малък модел на евтини телевизори, не означава, че сме изправени пред криза на сигурността“, заяви Киаран Мартин, бивш ръководител на Националния център за киберсигурност на Великобритания.
Според него, публикацията на Anthropic изглежда по-скоро като „интересен технически доклад, в който има повече от просто намек за преувеличение от страна на разработчика“.
Други обаче не са толкова убедени в безобидността на анонса. Дженгсюн Ли, асистент по компютърни науки и инженерство в Университета на Колорадо в Денвър, отбеляза, че макар тестовете да са проведени в контролирана среда, той все пак намира за тревожно, че даден AI може на практика да се превърне в „червей“ – самовъзпроизвеждаща се програма, способна в движение да намира начини за завземане на контрола над устройства.
„Ако програмата се разпространява между множество устройства, без да зависи от централизирана услуга, може да няма единно място, откъдето тя да бъде спряна“, каза той.
От Anthropic заявиха, че ако по-малките модели продължат да се усъвършенстват със същите темпове както досега, те биха могли да достигнат капацитета, необходим за автономно самовъзпроизвеждане, още до края на 2026 г.
Компанията също така лансира идеята, че AI моделите биха могли да намерят начини да се насочат към по-мощни изчислителни ресурси – включително процесори в центрове за данни – което потенциално би им позволило да използват много по-голям изчислителен капацитет.
Напълно логично е да се обмисли възможността за автономно разпространение на AI моделите, предвид разкритията от последните три месеца относно неконтролирана активност на изкуствения интелект, коментира Джесика Джи, старши изследовател-анализатор в Центъра за сигурност и нововъзникващи технологии към университета „Джорджтаун“.
Тя обаче добави: „Все още не знаем каква е вероятността това действително да се случи – не е нулева, но и не е гарантирана“.